本文へ
TokenPost
マーケットデータ提供:CoinGecko

速報

BTCマイニング機器6万4000台が乗っ取り、Luxor管理ソフトの脆弱性を悪用

TokenPost約2分で読めますBTC
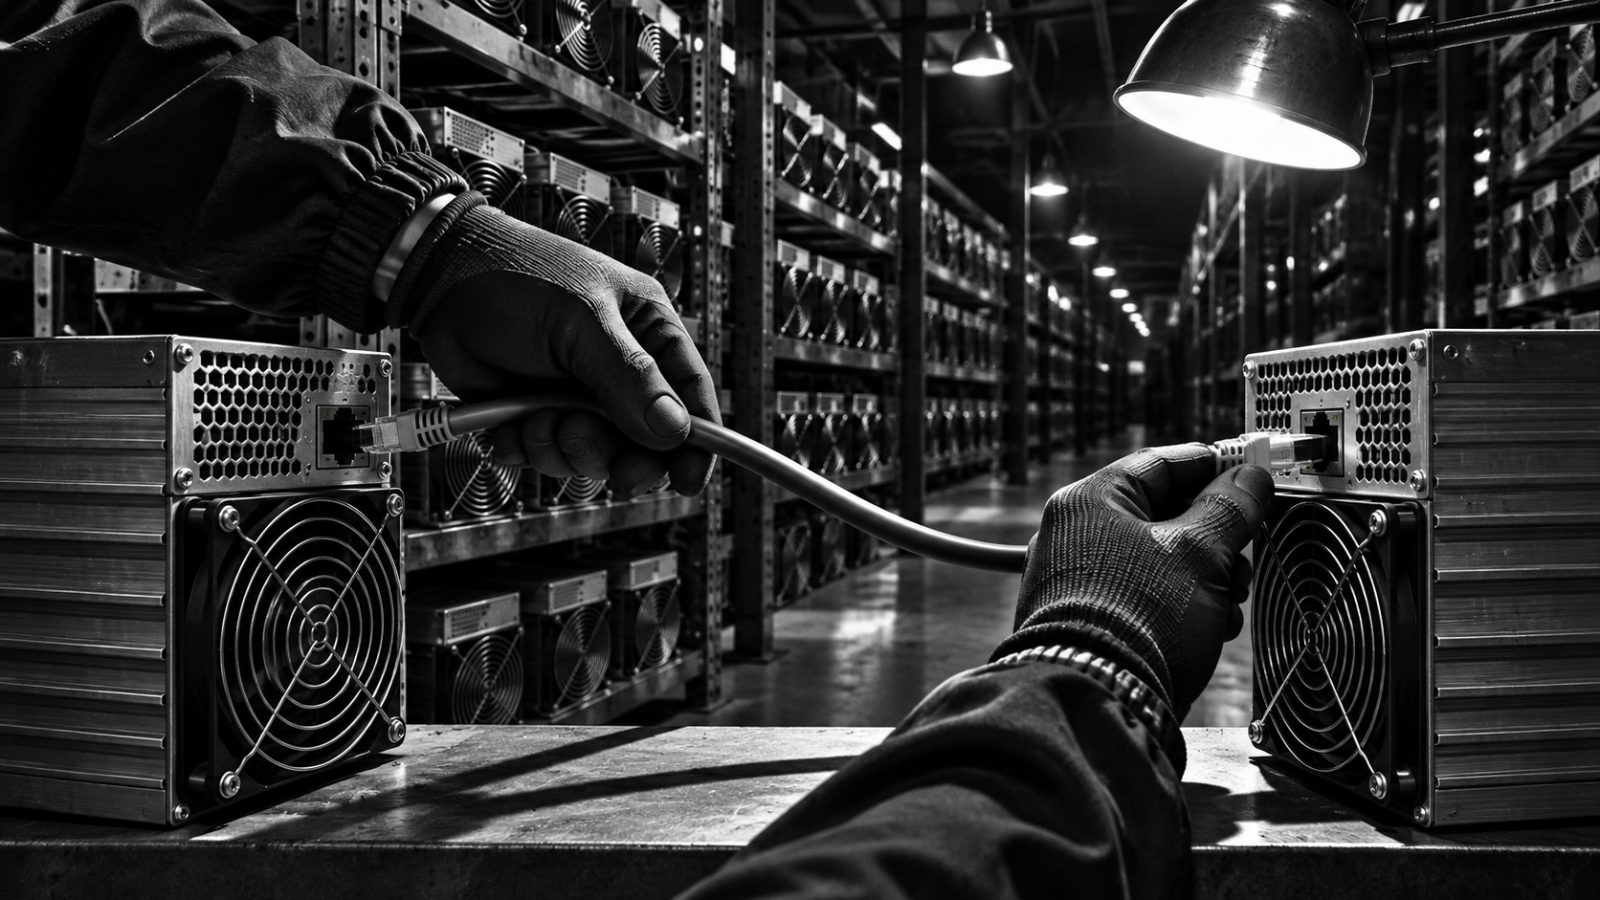
採掘用ASICが並ぶ施設の通路 / TokenPost.ai

マイニング関連企業Luxorが提供する管理ソフト「Commander」の脆弱性を突かれ、ビットコイン(BTC)のマイニング(採掘)機器約6万4000台が米国時間11月14日に第三者の制御下に置かれた。

乗っ取られた機器の計算能力(ハッシュレート)は合計で約13EH/s(エクサハッシュ毎秒)に上り、ビットコインネットワーク全体の約1.4%を占める。この計算能力は、別のマイニングプール「OCEAN」へ振り向けられた。ホスティング事業者のCoreX Hostingが最初に異常を報告した。被害を受けたのはLuxorの顧客のうち十数アカウントで、Luxorは約2時間で脆弱性の修正を終えたという。
攻撃者が手にした報酬は約0.162BTCにとどまった。Luxorは被害を受けた顧客への補償を全額行う方針で、顧客データが外部に流出した事実もないと説明している。

Luxorのニック・ハンセンCEOは、今回の手口を「AIを利用した高度な攻撃」と表現した。ただしAIがどう使われたのかは示しておらず、技術面の詳細は今後公表する報告書で説明する考えだ。

乗っ取られた計算能力は、ネットワークの過半を握って取引記録を書き換える「51%攻撃」が成立する水準には遠く、ビットコインの取引記録に影響が出たことは確認されていない。

関連記事

一覧を見る